
Barusan banget dapet WA dari istri tercinta yang baru satu-satunya. Dia ngirim gambar di bawah ni:
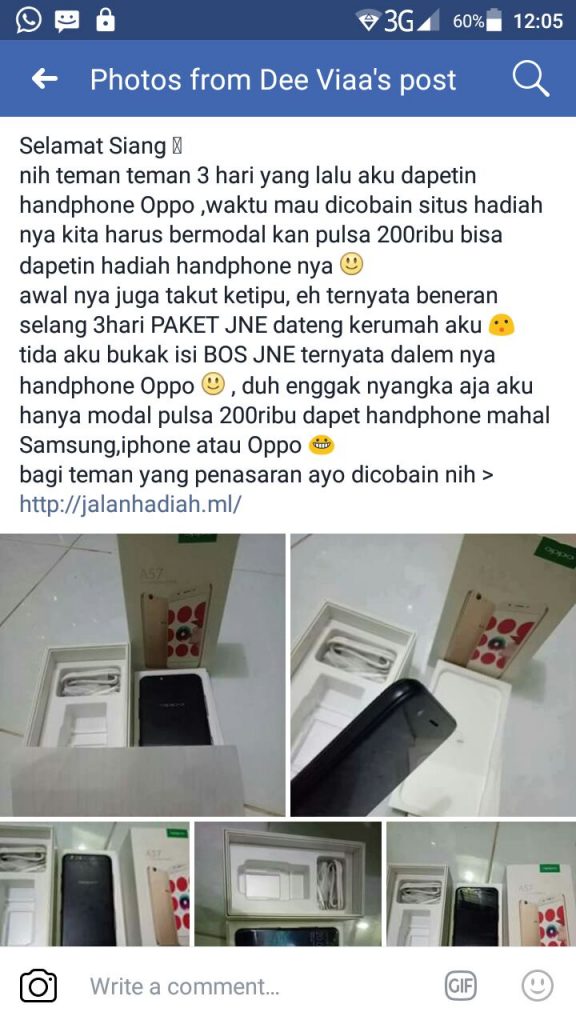
begitu melihat langsung tau ane itu BOHONG.
- ada domain .ml dimana domain itu merupakan domain gratisan. (top level domain (tld) gratisan lainnya adalah .tk .ml .ga .cf .gq yang didapatkan di freenom.com). TAPI…inget ya….domain gratisan belum tentu menipu juga. maka ane ke langkah kedua.
- ada tawaran “kasih sedikit dapat banyak” dalam hal ini adalah dapet HP dengan hanya isi pulsa 200rebu. what the hell… orang yang lagi kepengen HP pasti langsung tertarik. oke, ane masih positif thinking, mungkin aja dia lagi promosiin something which is ane tidak bisa liat promosi apaan dari gambar itu aja.
lalu ane ke langkah berikutnya, yaitu: Verifikasi langsung dateng ke webnya.
sebelum ke web nya tentu ane HARUS:
- logout semua akun dari browser ane.
- clean history, cache, login, password, pokoknya clear all semua di browser ane.
lalu ane datengin tuh webnya aneh…
eeeh disana disuruh masukin akun Facebook dan Nomor Telp. lah udah pasti ni PHISING…(Phising adalah suatu metode yang di gunakan hacker untuk mencuri password dengan cara mengelabui target menggunakan fake form login pada situs palsu yang menyerupai situs aslinya). lho kok bisa?
ALAMAT Webnya tetep di alamat itu dan itu bukan pake SSL (alamatnya https:// atau ada gambar gembok di address bar browser)
facebook punya fasilitas sign on with facebook, tapi dia pake FORM biasa, wah pasti data yang dimasukan via form ini bakal bisa diliat sama yang punya web!!
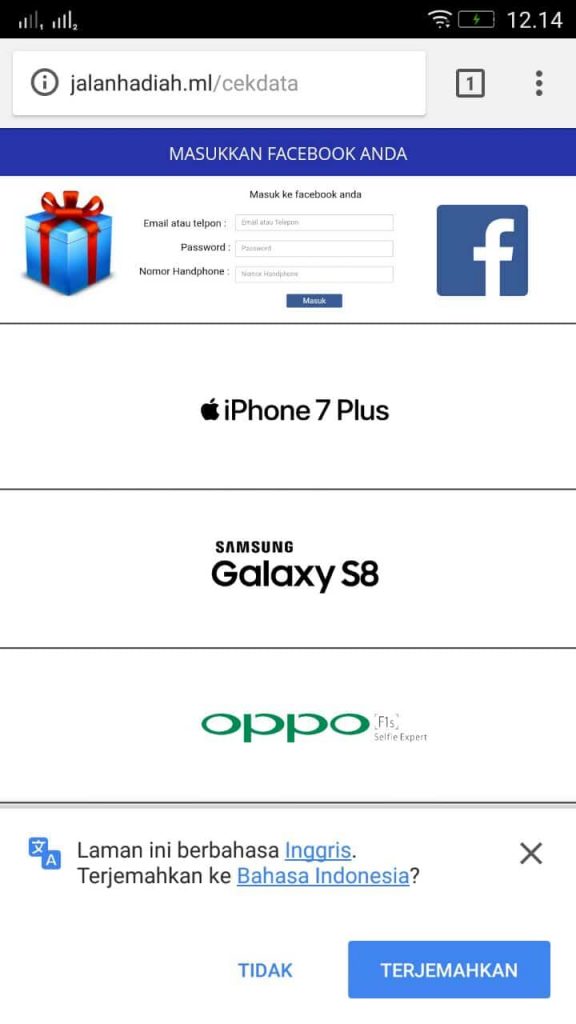
POSITIF lah itu upaya pencurian identitas atau akun kita.
Penipuan upaya pencurian identitas lainnya adalah dengan OTP (one time password) yang biasanya dikirimkan ke nomor kita pake SMS itu… nanti bakal saya bahas juga…
Repost dari tahun 2017 lalu